イミュータブルバックアップとは?3-2-1-1-0ルールとランサムウェア対策を解説
イミュータブルバックアップとは、一定期間データの変更や削除ができない状態でバックアップを保存する仕組みです。通常のバックアップでは、権限を持つユーザーやシステムからデータを書き換えたり削除したりできる場合がありますが、イミュータブルバックアップでは、保存したデータを改変されにくい状態で保持できます。
そのため、ランサムウェアによって本番データだけでなくバックアップまで暗号化・削除されるリスクへの対策として活用されています。攻撃を受けた場合でも、改変されていないバックアップが残っていれば、復旧に利用できる可能性を高められます。
こうしたリスクに備えるバックアップ設計の考え方として、データの変更・削除を制限する「イミュータブルバックアップ」や、バックアップの保存方法を整理する「3-2-1ルール」「3-2-1-1-0ルール」などがあります。
この記事では、イミュータブルバックアップの仕組みや、オフライン・エアギャップとの違い、3-2-1/3-2-1-1-0ルールについて解説します。さらに、バックアップを保護するだけでなく、実際の復旧まで見据えて確認したいポイントも整理します。
目次[非表示]
イミュータブルバックアップとは
イミュータブルバックアップとは、一定の条件や保持期間のもとで、保存したバックアップデータの変更・削除・上書きを制限する仕組みです。保存後のデータを改変されにくい状態で保持することで、不正な変更や削除からバックアップデータを保護します。
「Immutable(イミュータブル)」は、「不変の」「変更できない」といった意味を持つ言葉です。また、変更・削除を制限する機能を備えたストレージは「イミュータブルストレージ」と呼ばれます。イミュータブルストレージをバックアップの保存先として利用することは、バックアップデータの変更・削除への耐性を高める方法の一つです。
なぜランサムウェア対策ではバックアップ自体の保護が必要なのか
ランサムウェアによる被害では、本番データだけでなく、ネットワークなどを通じてアクセス可能なバックアップデータも暗号化・削除される可能性があります。
警察庁の資料『令和7年におけるサイバー空間をめぐる脅威の情勢等について』によると、2025年にランサムウェア被害を受け、バックアップから復元できなかった72件のうち、48件は「バックアップの暗号化・消去」が原因でした。バックアップを取得していても、そのバックアップ自体が攻撃の影響を受ければ、復旧に利用できない可能性があることが分かります。
▼バックアップから復元できなかった理由
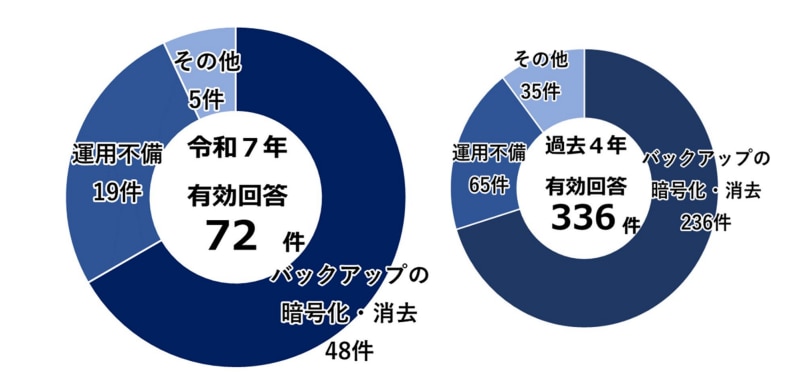
画像引用元:警察庁サイバー警察局『令和7年におけるサイバー空間をめぐる脅威の情勢等について』
そのため、ランサムウェアを想定したバックアップでは、データのコピーを作成するだけでなく、復旧に利用できる状態でバックアップを残すという視点が必要です。例えば、本番環境とバックアップの保存先を分ける、ネットワークから切り離したコピーを用意する、保存後の変更・削除を制限するといった方法があります。
このうち、保存したバックアップデータの変更・削除を制限し、攻撃や不正な操作による改変・消去から保護する方法の一つが、イミュータブルバックアップです。ただし、バックアップを保護する方法はイミュータブルだけではありません。次に、オフラインやエアギャップとの違いを整理します。
出典:警察庁サイバー警察局『令和7年におけるサイバー空間をめぐる脅威の情勢等について』
イミュータブル・オフライン・エアギャップの違い
バックアップの保護について調べていると、「イミュータブル」「オフライン」「エアギャップ」といった言葉が使われます。
いずれもバックアップを保護するために用いられる考え方ですが、保護の仕組みや方法が異なります。まずは、それぞれの違いを簡単に整理します。
▼イミュータブル・オフライン・エアギャップの比較
考え方 | 何をするか | 主な違い |
イミュータブル | 変更・削除を制限 | データ自体を守る |
オフライン | ネットワークから切り離す | 接続されていない状態にする |
エアギャップ | 通信経路を分離する | 本番環境から到達しにくくする |
データの変更・削除を制限する「イミュータブル」
イミュータブルは、保存したバックアップデータの変更・削除を制限する仕組みです。ランサムウェアによる暗号化や不正な削除、誤操作などからバックアップデータを保護する役割があります。
一方、オフラインやエアギャップは、バックアップデータへのアクセス経路を分離することで、攻撃の影響がバックアップまで及ぶリスクを抑える考え方です。
つまり、イミュータブルは「保存したデータを変更・削除されにくくする」ことに重点があり、オフラインやエアギャップとはバックアップを保護する方法が異なります。
アクセス経路を分離する「オフライン」と「エアギャップ」
オフラインとエアギャップは、どちらもバックアップを本番環境から切り離して保護するために用いられますが、意味は異なります。
オフラインは、バックアップ媒体などがネットワークに接続されていない「状態」を指します。例えば、外付けHDDにバックアップを取得したあと、端末から取り外して保管する方法が挙げられます。ネットワークから切り離されている間は、ネットワーク経由の攻撃による影響を受けにくくなります。
一方、エアギャップは、本番環境とバックアップ環境の通信経路を物理的または論理的に隔離し、本番環境からバックアップへ容易に到達できない状態を作る考え方です。攻撃者が本番環境へ侵入した場合でも、その経路を使ってバックアップまで到達するリスクを抑えることを目的とします。
つまり、オフラインは「ネットワークにつながっていない状態」、エアギャップは「本番環境とバックアップ環境の通信経路を隔離する考え方」と整理できます。
▼自社のバックアップ環境で確認したいポイント
考え方 | 自社環境で確認したいこと |
イミュータブル | 保存後のバックアップデータの変更・削除を制限する仕組みがあるか |
オフライン | バックアップをネットワークから切り離した状態で保管できているか |
エアギャップ | 本番環境が侵害された場合でも、同じ通信経路からバックアップへ容易に到達できない構成になっているか |
このように、イミュータブル、オフライン、エアギャップでは、バックアップを保護する仕組みや考え方が異なります。どれか一つだけで考えるのではなく、自社が想定するリスクや復旧要件に応じて、バックアップ全体の構成を検討することが大切です。
では、こうしたバックアップの分散や保護を、全体としてどのように考えればよいのでしょうか。
3-2-1ルールと3-2-1-1-0ルール
バックアップの分散や保護を考える際に用いられる考え方として、「3-2-1ルール」と、それを拡張した「3-2-1-1-0ルール」があります。
3-2-1ルールは、バックアップを1つの保存先だけに依存させず、複数の媒体や場所に分散して保存する考え方です。3-2-1-1-0ルールでは、この考え方に、バックアップを攻撃の影響から保護するための「1」と、復旧可能性を確認するための「0」が追加されます。
バックアップ製品を提供するVeeamでは、3-2-1ルールに「1」と「0」を追加した3-2-1-1-0ルールを提唱しています。
▼3-2-1ルールと3-2-1-1-0ルールの関係
項目 | 3-2-1ルール | 3-2-1-1-0ルール |
3 | 本番データを含めて3つのコピーを持つ | 同左 |
2 | 2種類の異なる媒体に保存する | 同左 |
1 | 1つをオフサイトに保存する | 同左 |
追加の1 | ー | 1つをオフライン、エアギャップ、またはイミュータブルな状態で保持する |
0 | ー | バックアップの整合性と復旧可能性を検証し、エラーをゼロにする |
追加の「1」は、少なくとも1つのコピーをオフライン、エアギャップ、またはイミュータブルな状態で保持する考え方です。本番環境がランサムウェアなどの影響を受けた場合にも、バックアップまで同時に影響が及ぶリスクを抑えます。
「0」は、バックアップの整合性や復旧可能性を検証し、復旧テストにおけるエラーをゼロにするという考え方です。3-2-1-1-0ルールでは、バックアップをどこに、どのように残すかに加えて、そのバックアップを実際の復旧に利用できるかという点まで考慮します。
なお、3-2-1-1-0ルールは、法律や公的機関が定めた一律の基準ではありません。すべての企業が同じ構成を採用するのではなく、自社のシステムやデータの重要性、復旧要件などを踏まえ、隔離・保護されたバックアップコピーの確保や復旧可能性まで含めてバックアップ設計を検討する際の参考となる考え方です。
出典:Veeam『3-2-1バックアップルールとは』
バックアップを保護するだけでは復旧できるとは限らない
ここまで、イミュータブルやオフライン、エアギャップ、3-2-1-1-0ルールなど、バックアップを攻撃の影響から保護するための考え方を見てきました。
ただし、バックアップを保護できていることと、そのバックアップを使って実際にシステムや業務を復旧できることは別の問題です。復旧まで考えるには、復旧に使えるデータが残っているか、必要な時点まで戻せるか、想定した時間内に業務を再開できるかを確認する必要があります。
復旧に使えるデータが残っているか確認する
バックアップが変更・削除されずに保護されていても、保存されているデータ自体が復旧に利用できる状態とは限りません。
例えば、バックアップを取得した時点ですでにデータが破損していたり、ランサムウェアなどの影響を受けていたりした場合、その状態のデータが保存される可能性があります。
そのため、バックアップが保護されているかだけでなく、復旧に利用できる正常なデータが残っているかという観点も必要です。
必要な時点まで戻せるか確認する
正常なバックアップデータが残っていても、保持期間や世代管理によっては、必要な時点までデータを戻せない場合があります。
どの時点のデータまで戻す必要があるかは、RPO(Recovery Point Objective:目標復旧時点)として整理します。設定したRPOに応じた時点のデータが残っているかを確認することがポイントです。
想定した時間内に業務を再開できるか確認する
バックアップからデータを復元できても、それだけで業務を再開できるとは限りません。
データ量やネットワーク環境などによって復元に時間がかかるほか、システムの設定や動作確認、復旧手順の実行などが必要になる場合があります。
いつまでに業務を再開する必要があるかは、RTO(Recovery Time Objective:目標復旧時間)として整理します。
RTO・RPOの考え方や決め方については、こちらの記事で詳しく解説しています。
関連記事:RTO・RPOとは?違いや決め方、バックアップ・復旧との関係を解説
バックアップ設計で確認したいポイント
ランサムウェアを想定したバックアップ設計では、バックアップ自体が本番環境と同時に攻撃の影響を受けないよう、保存先やアクセス方法、変更・削除への耐性などを確認します。
主な確認項目は以下のとおりです。
確認項目 | 確認するポイント |
コピー数 | 本番データを含め、必要な数のコピーを確保できているか |
保存先・媒体 | 一つの保存先や媒体だけに依存しない構成になっているか |
オフサイト | 本番環境とは異なる場所にバックアップコピーを確保できているか |
隔離・変更削除への耐性 | オフライン・エアギャップ・イミュータブルなど、攻撃の影響を受けにくいコピーを確保できているか |
アクセス権・認証 | バックアップへのアクセス権や認証方法が適切に管理されているか |
監視 | バックアップ処理の失敗や異常な操作などを把握できるか |
復旧可能性 | 復旧テストを行い、必要な時点まで戻せるか、想定した時間内に復旧できるか確認しているか |
必要なバックアップ構成は、保護するデータやシステム、想定するリスクによって異なります。イミュータブル、オフライン、エアギャップなどの考え方を踏まえ、自社のバックアップがどのような経路で攻撃の影響を受ける可能性があるのかを整理し、必要な保護方法を検討することが大切です。
バックアップ方式や保存先の選び方など、バックアップの基本的な考え方については、こちらの記事で詳しく解説しています。
関連記事:もしもの時に備える!データ損失防止のための完全バックアップ術
バックアップから実際の復旧までを考える
バックアップ自体を保護できていても、ランサムウェア被害が発生した際に、実際に業務を再開できるとは限りません。被害発生時に備えるには、誰がどのような手順で対応するのか、どのシステムから復旧するのか、想定した時間内に復旧できるのかなど、復旧手順・担当体制・復旧時間まで含めて確認しておく必要があります。
ランサムウェア被害からの復旧体制を整える際の考え方や確認ポイントについては、次の記事で詳しく解説します。
関連記事:Dropboxのランサムウェア対策|検知・復旧・データ保護の仕組みを解説
まとめ
ランサムウェアを想定したバックアップでは、データを保存するだけでなく、復旧に使用するバックアップ自体を攻撃の影響から保護することが大切です。
イミュータブル、オフライン、エアギャップは、それぞれ異なる方法でバックアップを保護する考え方です。また、3-2-1-1-0ルールでは、複数のコピーを分散して保存するだけでなく、隔離・保護されたコピーを確保し、復旧可能性まで確認する考え方が示されています。
自社で対策を検討する際は、一つの仕組みだけに依存せず、想定するリスクやデータの重要性などを踏まえて、保存先の分離やアクセス方法、変更・削除への耐性などを確認することがポイントです。
さらに、バックアップを保護したあとは、「実際にランサムウェア被害が発生した際に、自社は業務を復旧できる体制になっているか」という観点で確認する必要があります。
バックアップの基本的な考え方や、フル・差分・増分といったバックアップ方式、保存先の選び方について詳しく知りたい方は、こちらの記事もあわせてご覧ください。